La sécurité ne se résume pas au choix d’un fournisseur. Elle dépend aussi des habitudes des utilisateurs, du type de données traité et des règles de validation mises en place.
Identifier la donnée avant de choisir l’outil
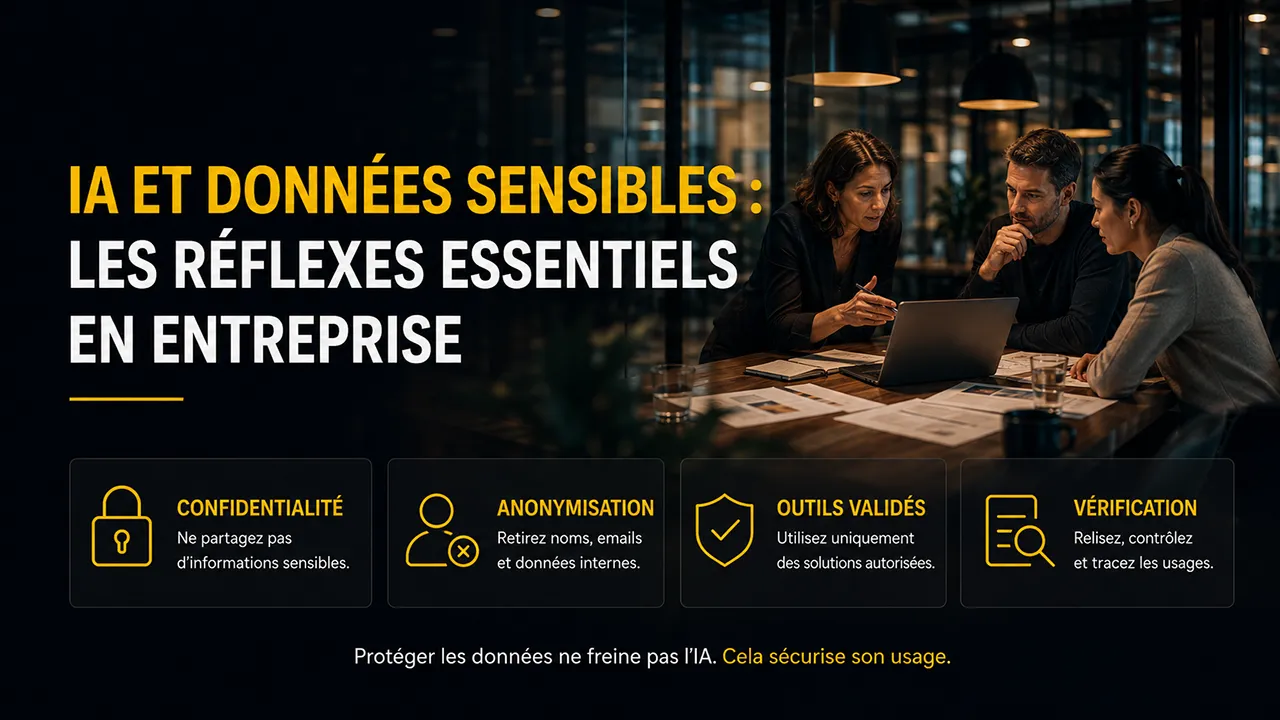
Une information publique, une donnée interne courante, un secret commercial et une donnée personnelle ne doivent pas être traités de la même façon. Une classification simple guide les utilisateurs au moment de travailler avec l’IA.
Anonymiser ne signifie pas seulement supprimer un nom
Une combinaison de fonction, lieu, date, projet et contexte peut permettre de reconnaître une personne ou une entreprise. L’anonymisation doit réduire réellement le risque de réidentification.
Limiter les informations au strict nécessaire
Un bon prompt ne contient pas forcément tout le document source. Il peut utiliser un extrait, une structure ou des données agrégées. Cette minimisation réduit l’exposition sans dégrader l’objectif métier.
- Utiliser uniquement les outils validés par l’organisation.
- Vérifier les paramètres de conservation et d’entraînement.
- Ne pas transmettre de secrets, identifiants ou données personnelles sans cadre adapté.
- Documenter les usages sensibles et les validations réalisées.
La confidentialité est un comportement collectif avant d’être une fonctionnalité technique.
Pour aller plus loin : Ces réflexes sont travaillés dans la formation Découvrir l’IA générative et approfondis dans le parcours d’intégration de l’IA en entreprise.